Безпека системи
Починаючи з версії KeeneticOS 5.2, вебінтерфейс маршрутизатора включає сторінку «Безпека системи», на якій відображаються системні події в журналі безпеки, налаштування для захисту мережевих служб від атак методом підбору та керування захистом від DoS-атак.
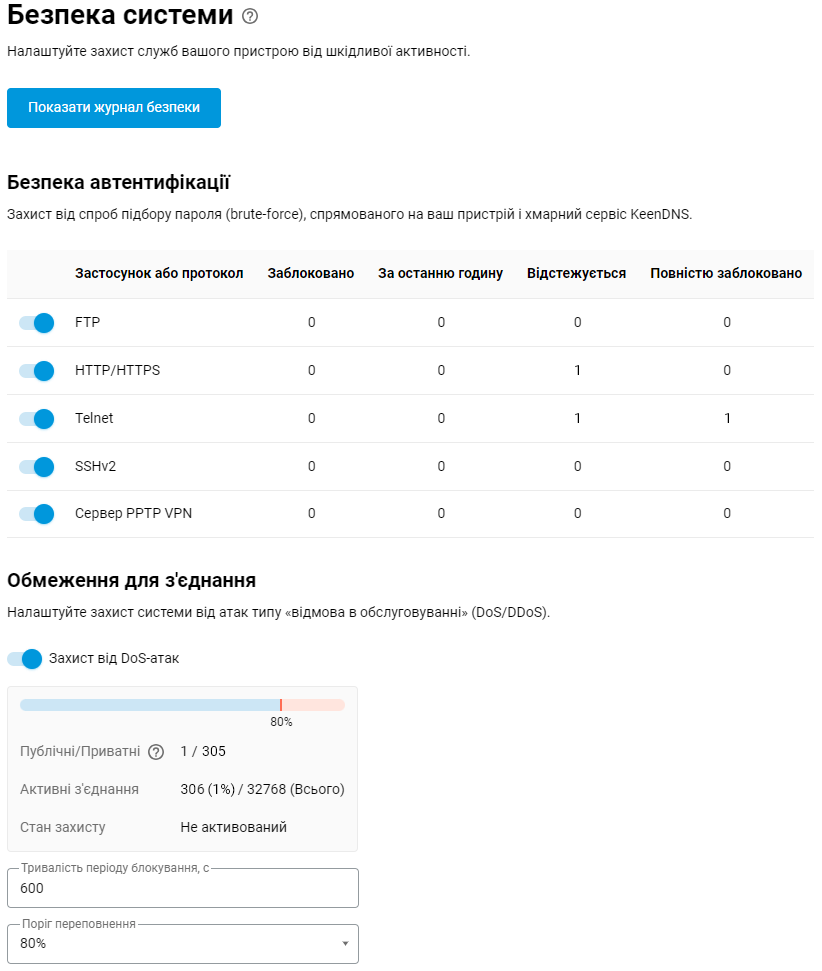
Ви можете налаштувати захист служб вашого пристрою від зловмисних дій у вебінтерфейсі в меню Керування → Безпека системи на сторінці Безпека системи.
Керування → Безпека системи
Ця сторінка містить два розділи: Безпека автентифікації та Обмеження для з'єднання.
Безпека автентифікації
У цьому розділі ви можете ввімкнути або вимкнути захист від атак методом підбору пароля на вашому пристрої для таких застосунків і протоколів: FTP, HTTP/HTTPS, Telnet, SSHv2 та PPTP VPN-сервер. За замовчуванням цей захист увімкнено на маршрутизаторі. Крім того, наведено таблицю зі зведеною статистикою: Заблоковано, За останню годину, Відстежується, Повністю заблоковано.
Якщо ви натиснете на запис застосунку або протоколу, з'явиться вікно, у якому можна змінити значення для параметрів Поріг невдалих спроб, Тривалість блокування та Інтервал відстеження невдалих спроб.
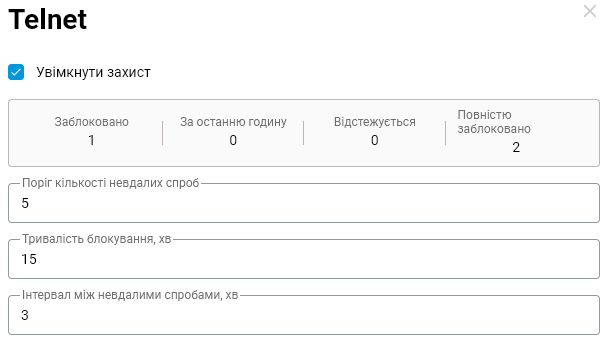
Поріг кількості невдалих спроб — кількість спроб введення неправильного пароля; можливі значення від 4 до 20 спроб (за замовчуванням 5 спроб);
Тривалість блокування — час у хвилинах, на який блокується IP-адреса; можливі значення від 1 до 60 хвилин (за замовчуванням: 15 хвилин);
Інтервал між невдалими спробами — період часу у хвилинах, протягом якого повинні відбутися невдалі спроби до скидання лічильника; можливі значення від 1 до 10 хвилин (за замовчуванням: 3 хвилини).
Наприклад, із налаштуваннями за замовчуванням відбудеться таке: якщо хтось введе облікові дані маршрутизатора неправильно 5 разів протягом 3 хвилин, IP-адресу, з якої було встановлено підключення, буде заблоковано на 15 хвилин.
Обмеження для з'єднання
У цьому розділі ви можете ввімкнути або вимкнути захист від DoS-атак і налаштувати додаткові параметри для захисту системи від атак типу «відмова в обслуговуванні» (DoS/DDoS). Захист від DoS-атак увімкнено за замовчуванням.
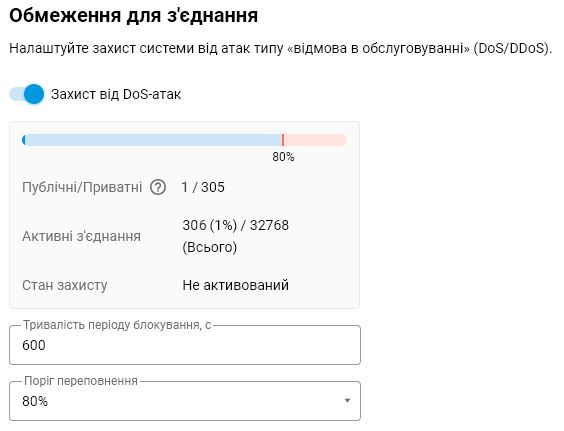
Додаткова інформація, що відображається, включає Стан захисту та кількість поточних Активних з'єднань, поділених на Зовнішні та Внутрішні (Зовнішні — з'єднання, встановлені ззовні; Внутрішні — з'єднання, встановлені з вашої мережі).
Зверніть увагу, що в рядку Стан захисту значення Неактивно означає, що захист від DoS-атак наразі неактивний. Стан буде Активно лише тоді, коли захист спрацює, що відбувається у разі перевищення встановленого Порогу переповнення для з'єднань.
Ви можете вручну змінити значення параметрів Час блокування та Поріг переповнення.
Час блокування — тривалість у секундах, на яку блокується таблиця активних з'єднань conntrack; можливі значення від 60 до 3600 секунд (за замовчуванням: 600 секунд);
Поріг переповнення — відсоток від максимальної кількості з'єднань (на основі розміру таблиці активних з'єднань conntrack) із загальнодоступних інтерфейсів; можливі значення від 50 до 90 відсотків (за замовчуванням 80 відсотків). Якщо таблиця активних з'єднань перевищує вказаний поріг, спрацьовує механізм захисту.
Важливо
Налаштування для конфігурації захисту від DoS-атак призначені для досвідчених користувачів.
Кожна модель пристрою має власні налаштування за замовчуванням, які визначаються його продуктивністю та апаратними можливостями. Рекомендується використовувати значення, вказані виробником. Змінюйте ці налаштування обережно, оскільки неправильна конфігурація може призвести до несправності пристрою.
Якщо журнали маршрутизатора містять повідомлення про переповнення таблиці conntrack або про спрацювання захисту від переповнення, це може свідчити про активність вірусів чи троянів у локальній мережі або про DDoS-атаку з Інтернету (якщо маршрутизатор має публічну IP-адресу WAN).
Журнал безпеки
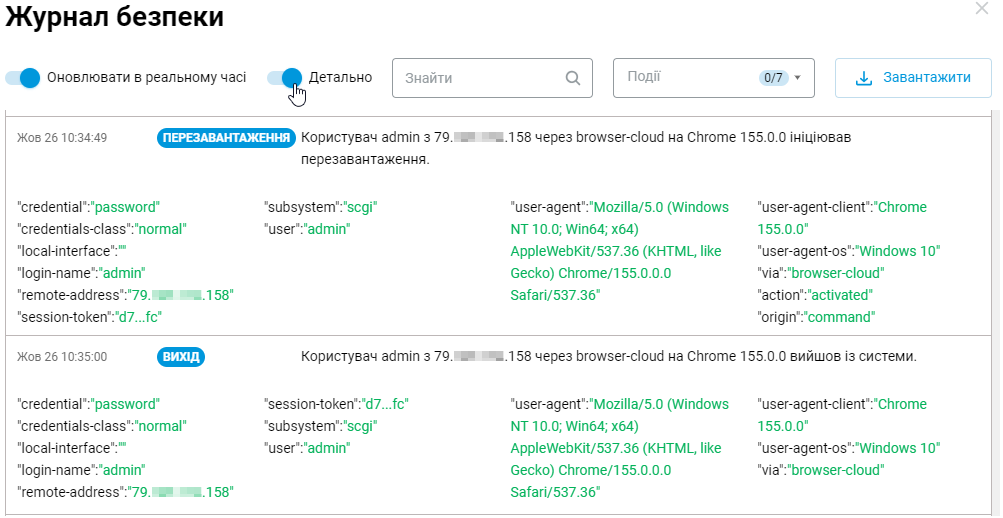
Щоб переглянути журнали безпеки, натисніть кнопку Показати журнал безпеки. З'явиться сторінка Журнал безпеки, на якій відображатимуться події, пов'язані з діями користувача на маршрутизаторі: Завантаження, Перезавантаження, Вимкнення, Вхід, Вихід, Конфігурація, Інше. За замовчуванням події в журналі оновлюються в режимі реального часу.
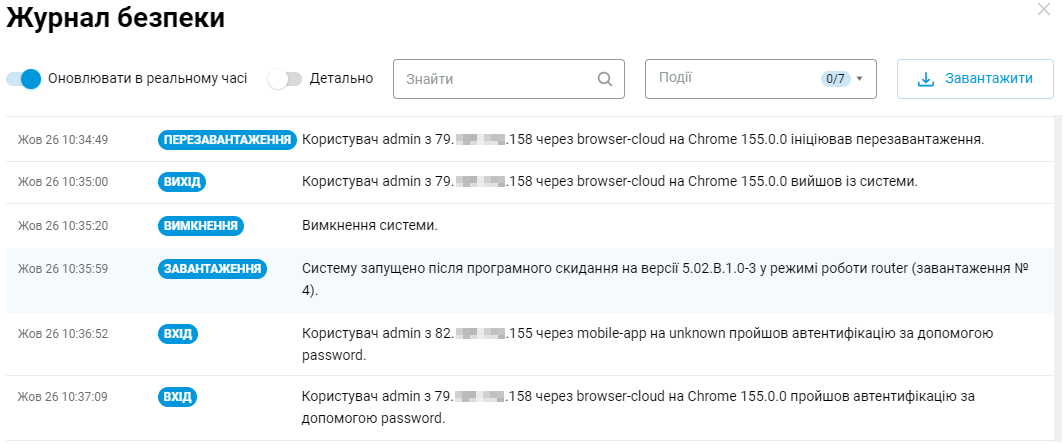
Якщо натиснути запис події на сторінці Журнал безпеки, з'явиться додаткова інформація з описом сеансів автентифікації. Наприклад, параметри login-name та credential потрібні для ідентифікації того, хто запитує дані, тоді як remote-address, session-token та user‑agent допомагають визначити, хто і з якого хоста підключився, а також виявити підозрілу активність.
Якщо ввімкнути параметр Детально, для всіх подій журналу відображатиметься додаткова інформація.