Підключення до WireGuard VPN з Windows
Починаючи з версії KeeneticOS 3.3, ви можете використовувати WireGuard VPN для віддаленого підключення до локальної мережі маршрутизатора Keenetic.
Спочатку потрібно налаштувати сервер WireGuard на пристрої Keenetic. Наступна інструкція показує цей процес: Налаштування WireGuard VPN між двома маршрутизаторами Keenetic. Потім перейдіть до налаштування VPN-клієнта.
Важливо
Якщо ви бажаєте налаштувати маршрутизатор Keenetic як VPN-сервер, переконайтеся, що він має публічну IP-адресу, а при використанні сервісу KeenDNS, що він працює в режимі Прямий доступ. Якщо будь-яка з цих умов не виконується, підключення до такого сервера з Інтернету буде неможливим.
Нижче наведено приклад підключення до сервера з операційної системи Windows на прикладі Windows 10.
Щоб підключитися до Keenetic сервера WireGuard на комп’ютері з ОС Windows, вам потрібно завантажити та встановити програму WireGuard з офіційного сайту.
Запустіть програму та натисніть стрілку вниз поруч із Add Tunnel у нижньому лівому куті. Виберіть Add empty tunnel... [Ctrl+N].
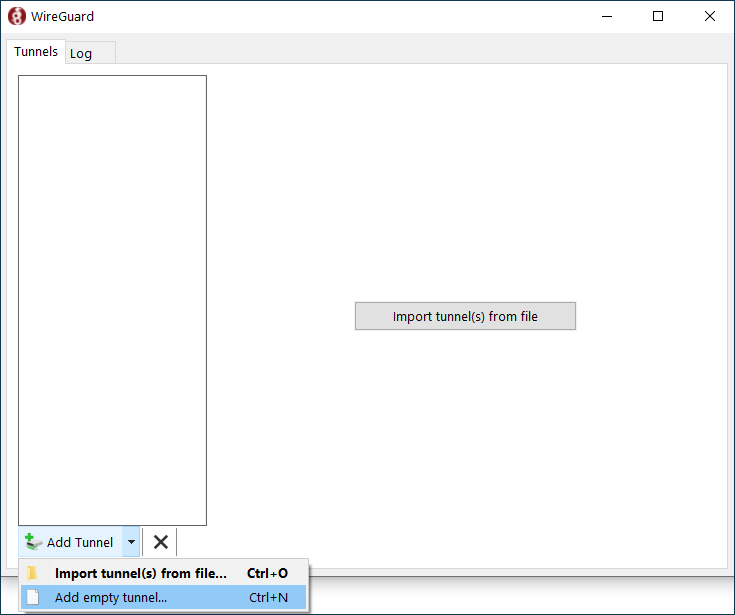
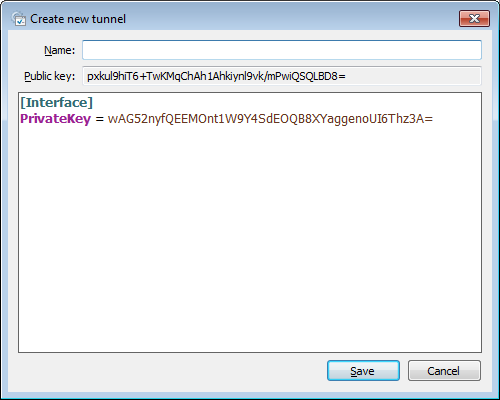
Відкриється вікно налаштування підключення до віддаленого сервера WireGuard Keenetic → Create new tunnel.
Важливо
Залиште це вікно відкритим, не закривайте його.
Завантажте файл wg-client.conf на свій комп’ютер. Ви можете зберегти його на Робочий стіл. Відкрийте його в текстовому редакторі, наприклад, у Notepad++.
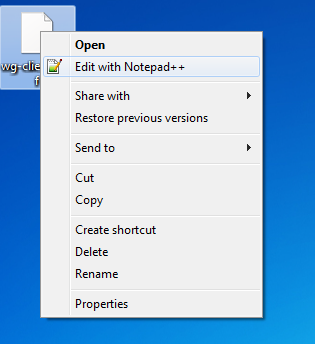
Ви побачите готову конфігурацію, в якій вам потрібно буде ввести налаштування для клієнта WireGuard Windows
[Interface]та віддаленого сервера WireGuard Keenetic[Peer].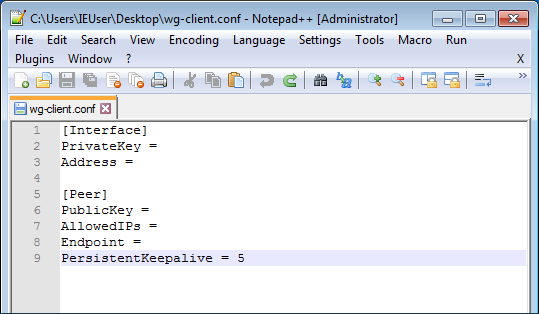
Важливо
Залиште це вікно відкритим, не закривайте його.
Поверніться до вікна Create new tunnel з кроку 1 і скопіюйте приватний ключ клієнта WireGuard для Windows у буфер обміну вашого комп’ютера з поля
PrivateKey =.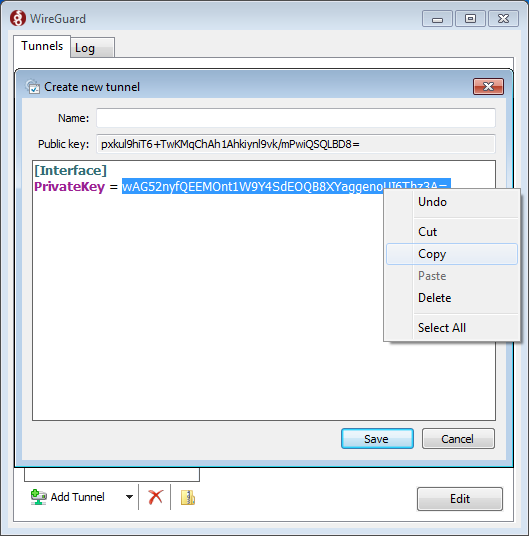
Важливо
Залиште це вікно відкритим, не закривайте його.
Скопійований приватний ключ клієнта WireGuard потрібно вставити в готову конфігурацію з кроку 2 в рядок
PrivateKey =.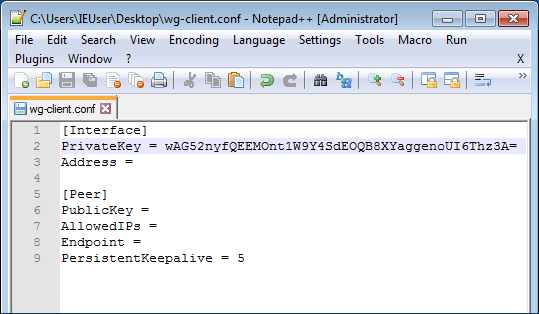
Важливо
Залиште це вікно відкритим, не закривайте його.
Тепер налаштуйте віддалене підключення на стороні раніше налаштованого сервера WireGuard.
Підключіться до вебінтерфейсу маршрутизатора та перейдіть до меню Інтернет → Інші з'єднання. Натисніть на раніше створене підключення WireGuard (
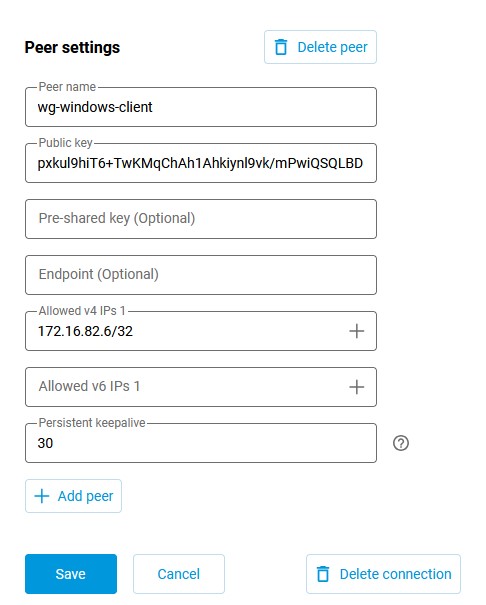
WG-S), а потім на кнопку Додати пір. У відкритій формі налаштувань піра введіть ім’я тунелюwg-windows-client.У полі Публічний ключ вебінтерфейсу вставте ключ клієнта WireGuard для Windows з кроку 1, який слід скопіювати з поля Public key в буфер обміну.
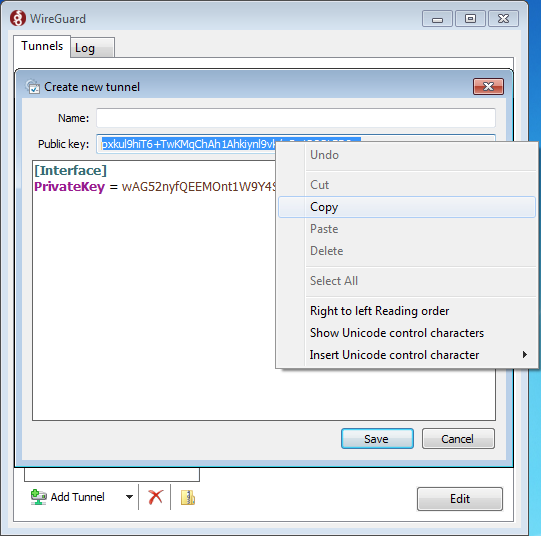
Ви можете закрити вікно Create new tunnel, натиснувши Скасувати.
Важливо
Залиште вікно підключення WireGuard відкритим, не закривайте його.
У полях Дозволені адреси IPv4 вкажіть адресу, з якої буде дозволено трафік на сервер у форматі IP/маска —
172.16.82.6/32.У полі Постійна перевірка активності вкажіть частоту спроб перевірки доступності віддаленої сторони з’єднання. Зазвичай достатньо інтервалу між перевірками
10-15секунд. За замовчуванням значення Постійна перевірка активності у налаштуваннях піра становить30секунд.Натисніть Зберегти.
Повернення до налаштування
wg-client.conf[Interface] PrivateKey = IFSgdLsL/hRswYdF/5QlLwUnxm2/VLM4vDUV8Gbmb1I= Address = 172.16.82.6/24 [Peer] PublicKey = 1YVx+x3C817V9YdhUtpUhzyDLVj5tnK2m//WjFGynm4= AllowedIPs = 172.16.82.1/32, 192.168.22.0/24 Endpoint = enpwgwrkserver.dynns.com:16631 PersistentKeepalive = 5
Налаштування клієнта [Interface]:
У поле PrivateKey секції
[Interface]ви вже ввели ключ клієнта WireGuard для Windows на кроці 4.Встановіть IP-адресу в полі Address клієнта WireGuard у форматі IP/маска —
172.16.82.6/24(внутрішня адреса тунелю). Можна використовувати іншу підмережу, вибравши її з діапазону приватних адрес і уникаючи збігу з іншими підмережами, налаштованими на цих пристроях.Налаштування сервера [Peer]:
У поле PublicKey вставте публічний ключ сервера, який можна скопіювати в буфер обміну з налаштувань WireGuard у вебінтерфейсі маршрутизатора:
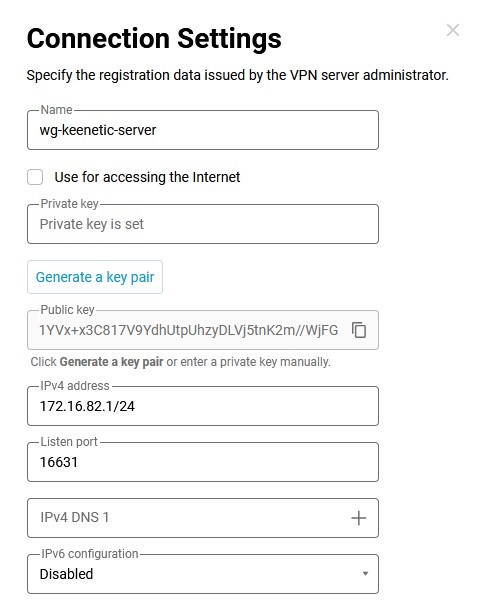
У полі AllowedIPs введіть дозволені IP-адреси у форматі IP/маска —
172.16.82.1/32(внутрішня адреса сервера) та192.168.22.0/24(адреса локального сегмента маршрутизатора Keenetic).У полі Endpoint введіть публічну IP-адресу або доменне ім'я сервера WireGuard та порт прослуховування, на якому клієнт WireGuard встановлюватиме з’єднання.
У полі PersistentKeepalive вкажіть частоту спроб перевірки доступності віддаленої сторони з’єднання. Зазвичай достатньо інтервалу між перевірками
10-15секунд.Натисніть комбінацію клавіш
Ctrl+Sабо виберіть меню Файл → Зберегти.У відкритому вікні налаштувань підключення WireGuard з кроку 6, натисніть Import tunnel(s) from file, виберіть
wg-client.confна Робочому столі та натисніть Відкрити.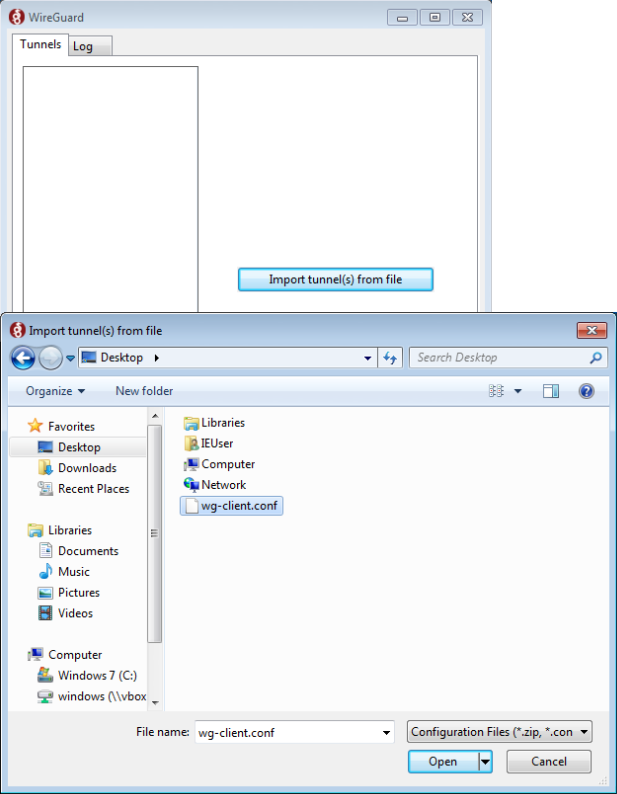
Після додавання конфігурації
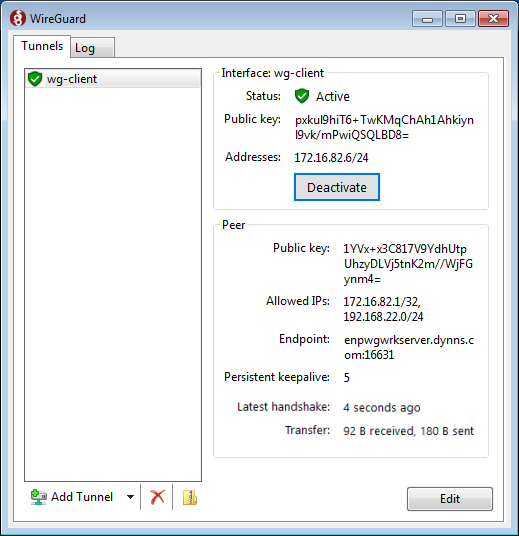
wg-clientдо WireGuard, у списку Tunnels з'явиться нове підключення.Натисніть Activate.
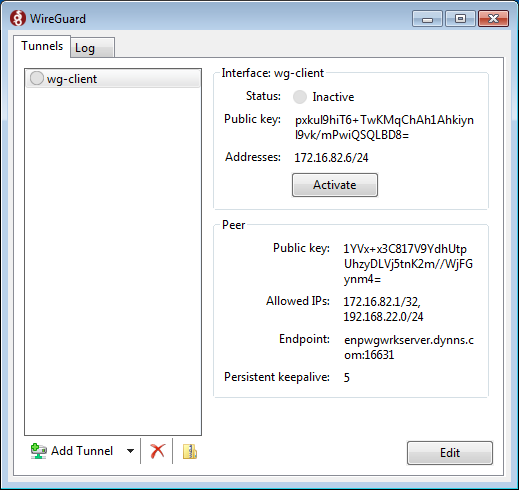
Якщо налаштування правильне, ви побачите зелений індикатор навпроти рядка Status.
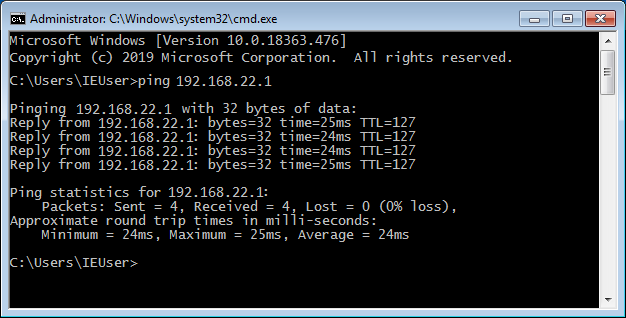
Ви можете надіслати пакети ICMP на його IP-адресу в командному рядку Windows, щоб перевірити доступність сервера.
Перевірте доступність вебінтерфейсу сервера (у нашому прикладі це Keenetic з IP-адресою
192.168.22.1).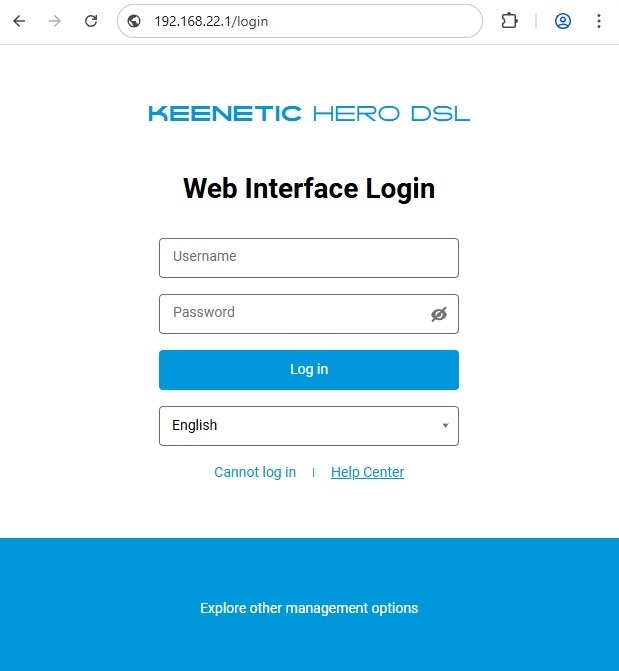
Налаштування завершено.
Якщо ви хочете дозволити підключеним клієнтам доступ до Інтернету через це VPN-з’єднання, виконайте додаткове налаштування з цієї статті Доступ до Інтернету через VPN-тунель WireGuard.
Зверніть увагу, що на стороні VPN-клієнта у файлі конфігурації wg-client.conf у розділі [Interface] потрібно вказати DNS-сервер у полі DNS =. У нашому прикладі адреса DNS-сервера Google встановлена на 8.8.8.8, а для AllowedIPs = встановлено значення 0.0.0.0/0.
[Interface] PrivateKey = IFSgdLsL/hRswYdF/5QlLwUnxm2/VLM4vDUV8Gbmb1I= Address = 172.16.82.6/24 DNS =8.8.8.8[Peer] PublicKey = 1YVx+x3C817V9YdhUtpUhzyDLVj5tnK2m//WjFGynm4= AllowedIPs = 172.16.82.1/32, 192.168.22.0/24,0.0.0.0/0Endpoint = enpwgwrkserver.dynns.com:16631 PersistentKeepalive = 5
Примітка
За умови, що в конфігурації є один пір і вказана дозволена мережа всі адреси, програма автоматично створить на комп’ютері правило брандмауера, яке забороняє трафік поза тунелем.