Бездротовий захист WPA3, OWE та WPA Enterprise
Keenetic роутери підтримують алгоритми безпеки WPA3-PSK, OWE і WPA2/WPA3-Enterprise для мереж Wi-Fi.
WPA3-PSK (Wi-Fi Protected Access, розроблений Wi-Fi Alliance та анонсований у 2018 році) — це алгоритм безпеки, який забезпечує захист даних у мережах Wi-Fi. Він належить до режиму WPA3-Personal, що входить до третьої версії набору протоколів WPA3. Новий протокол замінює WPA2, представлений у 2004 році. Основна ідея впровадження нового протоколу WPA3 полягає в усуненні концептуальних недоліків протоколу WPA2, зокрема для захисту від певних типів атак (Key Reinstallation Attacks, KRACK). Протокол WPA3 має вищий рівень безпеки, ніж WPA2.
WPA3 підтримує два режими роботи: WPA3-Personal та WPA3-Enterprise.
WPA3-Personal (WPA3-PSK) надають 128-бітне шифрування даних.
OWE (Opportunistic Wireless Encryption) — це метод шифрування для підвищення безпеки та конфіденційності користувачів, які підключаються до відкритих (загальнодоступних) мереж Wi-Fi.
Будь ласка, перегляньте наступні посилання для отримання додаткової інформації про механізми безпеки WPA3 та OWE: WPA3, SAE, OWE.
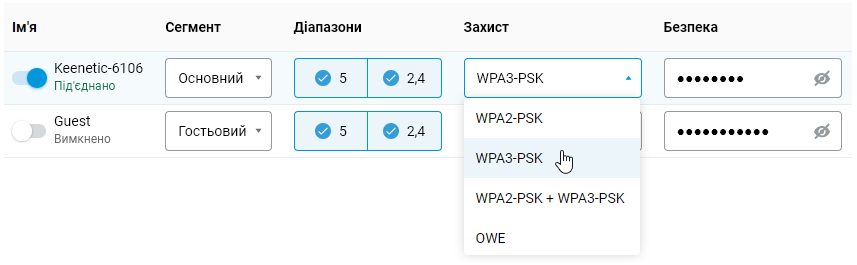
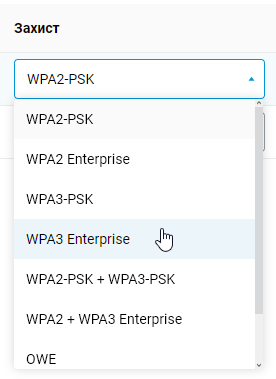
WPA3-PSK та OWE можуть бути налаштовані у вебінтерфейсі в меню Мої мережі та Wi-Fi на сторінці Точки доступу в полі Захист. Наприклад:
Важливо
Щоб використовувати нові механізми захисту мережі WPA3-PSK та OWE, підключений пристрій повинен підтримувати ці алгоритми в драйвері свого радіомодуля.
При використанні змішаного типу шифрування WPA2+WPA3 з деякими мобільними пристроями може спостерігатися зниження швидкості. Для отримання додаткової інформації зверніться до статті Що може спричинити зниження швидкості у змішаному режимі «WPA2 + WPA3»?
Вмикати змішаний режим WPA2+WPA3 слід лише в тому випадку, якщо ви впевнені, що всі пристрої домашньої мережі працюватимуть коректно в цьому режимі.
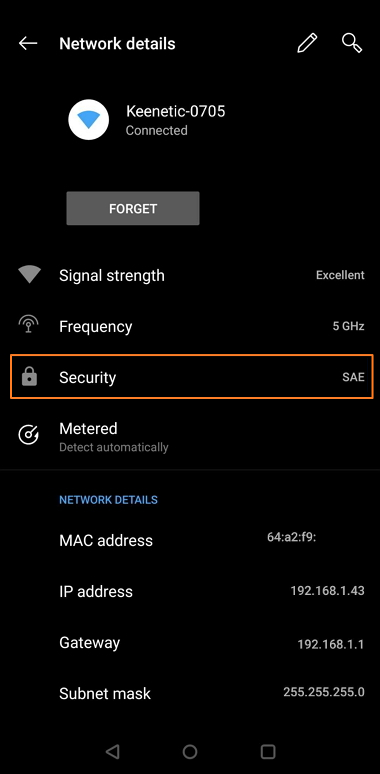
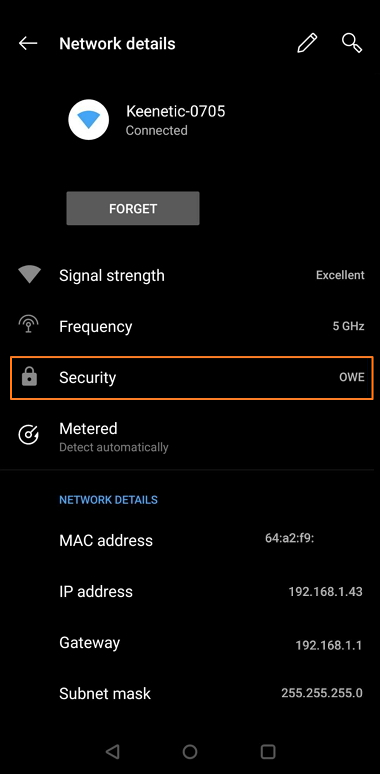
Нижче наведені приклади з'єднань за допомогою WPA3 та OWE.
Захист мережі WPA3-PSK (SAE):
Захист відкритої мережі OWE:
Для використання протоколів WPA2/WPA3 Enterprise, потрібно встановити системний компонент WPA Enterprise. Ви можете зробити це на сторінці Параметри системи, у вкладці KeeneticOS та Оновлення, натиснувши Змінити набір компонентів.
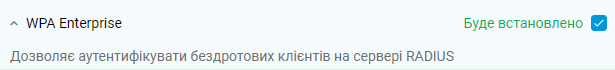
Після цього ви зможете налаштувати протоколи WPA Enterprise протоколи на сторінці Точки доступу.
Примітка
WPA3 забезпечує два режими роботи: WPA3-Personal та WPA3-Enterprise.
WPA3-Personal. Найважливішою зміною в протоколі WPA3 є використання нового методу Simultaneous Authentication of Equals (SAE), який забезпечує додатковий захист від атак грубої сили. SAE призначений для заміни простого методу обміну PSK (Pre-Shared Key), що використовується у WPA2. Мета SAE полягає в тому, щоб максимально захистити процес встановлення з’єднання від хакерських атак. SAE працює за припущенням рівноправності пристроїв. Будь-яка сторона може надіслати запит на підключення. Потім вони починають надсилати свою автентифікаційну інформацію незалежно, замість того, щоб просто обмінюватися повідомленнями по одному, як у методі обміну ключами PSK. SAE використовує спеціальний варіант встановлення з'єднання (dragonfly handshake), який використовує криптографію, щоб не дозволити зловмиснику вгадати пароль.
На додаток до вищесказаного, SAE використовує perfect forward secrecy (PFS) для додаткового підвищення безпеки, якого не було в PSK. Скажімо, зловмисник отримує доступ до зашифрованих даних, які маршрутизатор надсилає та отримує з Інтернету. Раніше зловмисник міг зберегти ці дані, а потім, якщо пароль було успішно підібрано, розшифрувати їх. З SAE новий пароль шифрування встановлюється з кожним новим з’єднанням, і якщо хакер проникне в мережу в певний момент, він зможе вкрасти пароль лише з даних, надісланих після цього моменту.
Метод автентифікації SAE детально описаний у стандарті IEEE 802.11-2016.
WPA3-Enterprise. Цей режим роботи призначений для використання в установах із найвищими вимогами до інформаційної безпеки та конфіденційності.
OWE (Opportunistic Wireless Encryption) — це розширення стандарту IEEE 802.11, подібне до SAE. OWE захищає дані, що передаються через незахищену мережу, шляхом їх шифрування. Користувачам не потрібно виконувати жодних додаткових дій або вводити паролі для підключення до мережі.
Багато атак, що відбуваються у відкритій мережі, класифікуються як пасивні. Коли до мережі підключається багато клієнтів, зловмисник може зібрати великий обсяг даних, просто фільтруючи інформацію, що проходить повз.
OWE використовує opportunistic encryption, визначене в RFC 8110, для захисту від пасивного прослуховування. Це також запобігає атакам з ін'єкцією пакетів, коли зловмисник намагається порушити роботу мережі, створюючи та передаючи спеціальні пакети даних, які виглядають як частина звичайної роботи мережі.
Примітка
У цій статті описано налаштування для версій ОС 5.1 і вище. Інструкції для попередніх версій ОС можна знайти у статті Бездротовий захист WPA3, OWE та WPA Enterprise (для ОС 5.0 і раніших).