KeeneticOS 5.2
Опис змін KeeneticOS для Keenetic Speedster (KN-3013) у каналі Бета-версія
Випуски KeeneticOS у цьому каналі надають вам можливість одними з перших спробувати останні оновлення, покращення продуктивності та нові функції з мінімальним ризиком. Цей канал оновлюється приблизно кожні два тижні, а головні оновлення — кожні два місяці. Випуски тут зазвичай відбуваються більш ніж за місяць до виходу для широкої аудиторії в Головному каналі.
Keenetic Speedster (KN-3013) зараз знаходиться в періоді підтримки Стандартні оновлення та отримує регулярні оновлення програмного забезпечення, включаючи покращення безпеки, нові функції, оновлення операційної системи та виправлення помилок.
KeeneticOS 5.2 Beta 1
19/10/2026
Нове
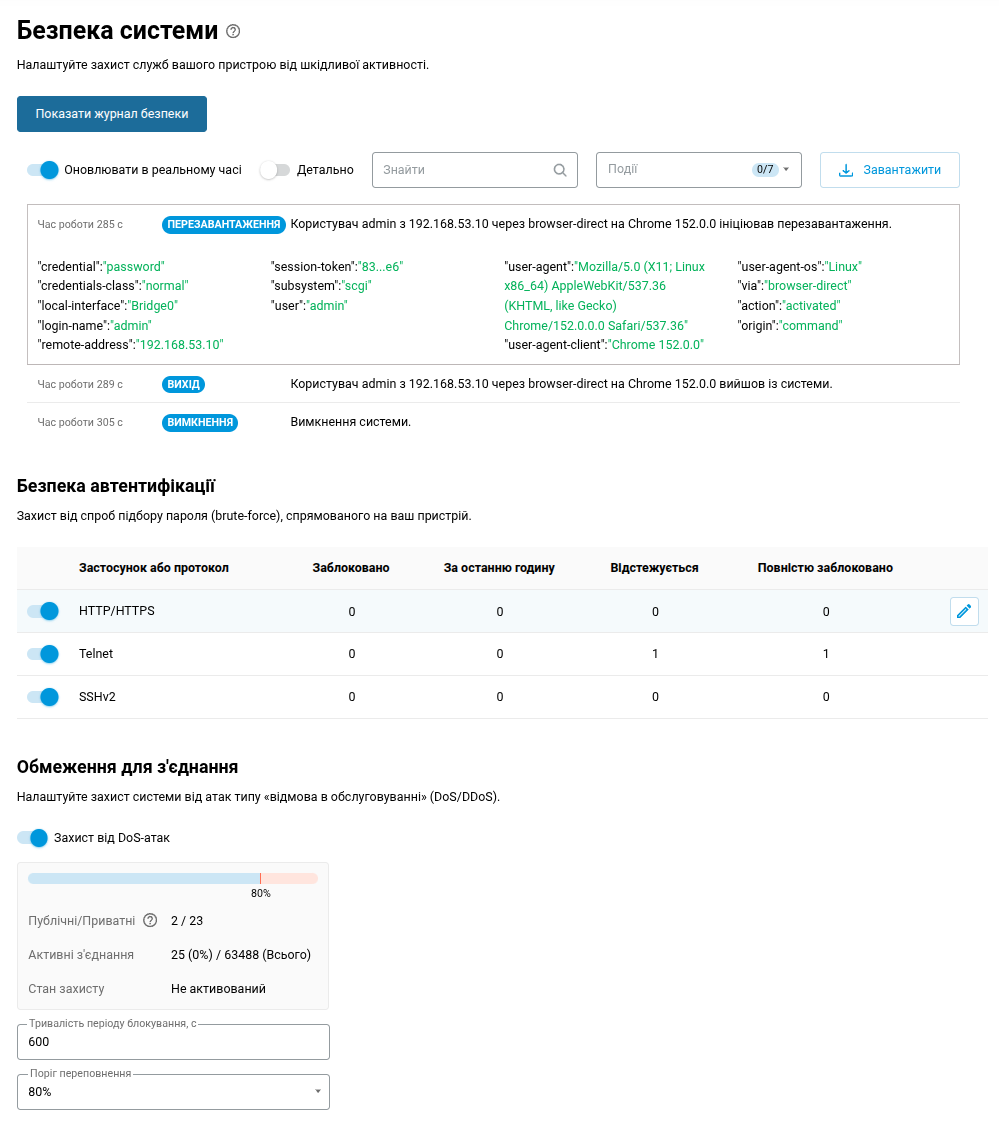
Додано сторінку Безпека системи, що відображає системні події в Журналі безпеки, налаштування захисту від підбору паролів для мережевих сервісів та елементи керування для протидії DoS-атакам. [NWI-5104]
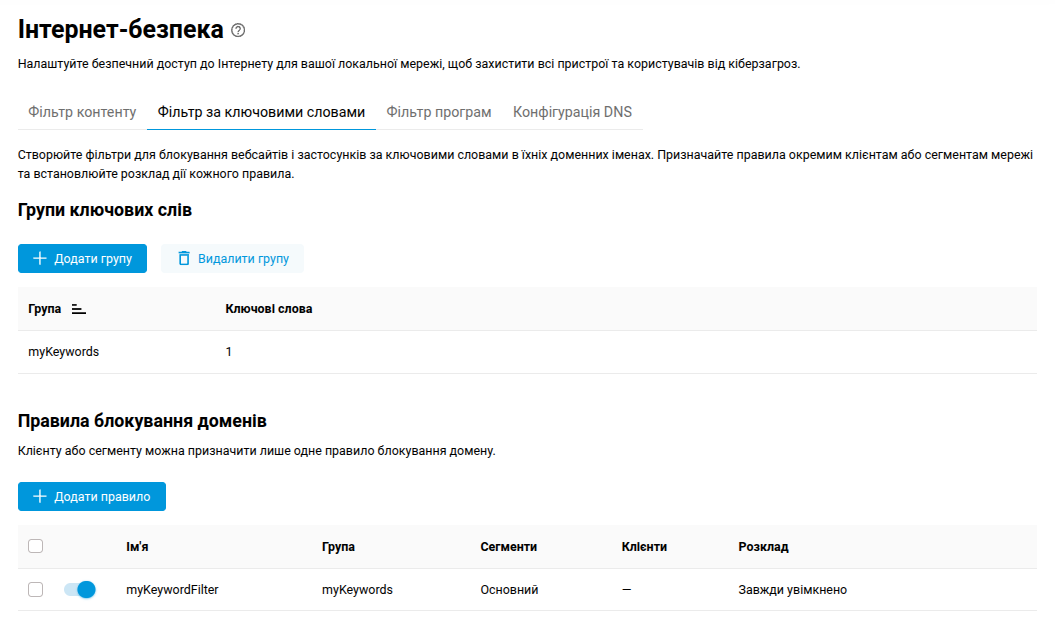
Додано вкладку Фільтр за ключовими словами на сторінку Інтернет-безпека, щоб увімкнути блокування доменних імен на основі груп ключових слів. [NWI-4963]
Реалізовано команду для керування та призначення профілів фільтрації за ключовими словами для доменних імен, яка доступна за умови встановлення системного компонента Domain keyword filtering. [NDM-4285]
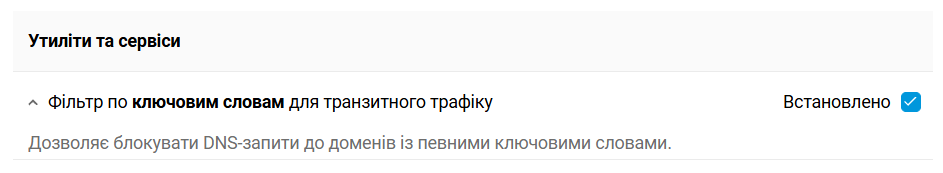
ip hotspot filter (profile {name} [description {description}] [object-group {group}] [schedule {schedule}] [enable]) | (assign (interface {interface} | host {mac}) {profile})— створення та керування або призначення профілю ключових слів для фільтрації доменних імен у мережевому трафіку.
Додано нову команду CLI для призначення маршрутів на основі FQDN користувацьким політикам з'єднання. [NDM-4423]
ip policy {name} dns-proxy route object-group {group} (({gateway} [{interface}]) | ({gateway} [{interface}]) | {interface}) [auto] [reject] | rule— додавання маршруту на основі FQDN до політики з'єднання{name}.
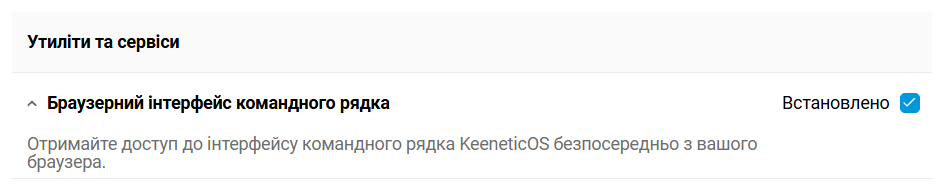
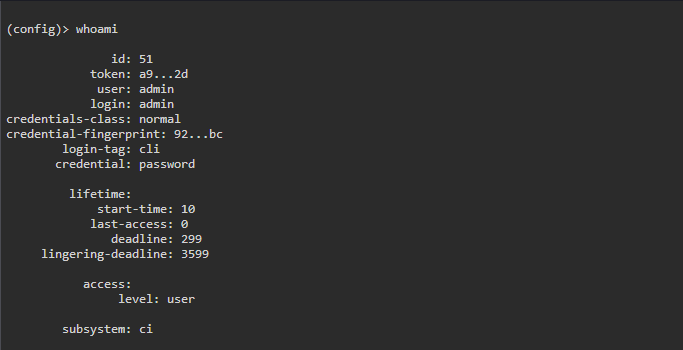
Реалізовано системну оболонку командного рядка на основі вебінтерфейсу, доступну з правого висувного меню після встановлення системного компонента Browser-based Command-Line Interface. [NWI-4900]
Покращено
Покращення, застосовані до Вебінтерфейсу.
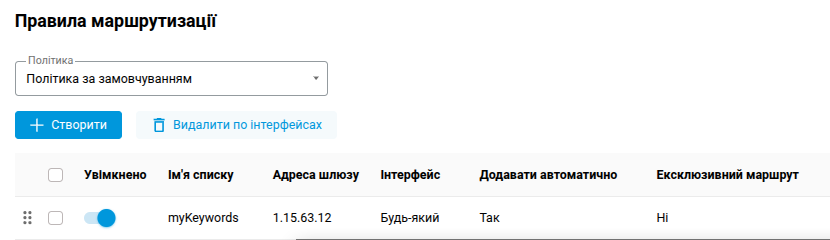
У меню Маршрутизація додано селектор Політика, який дозволяє налаштовувати окремі таблиці маршрутизації для кожної політики доступу до Інтернету. [NWI-5088]
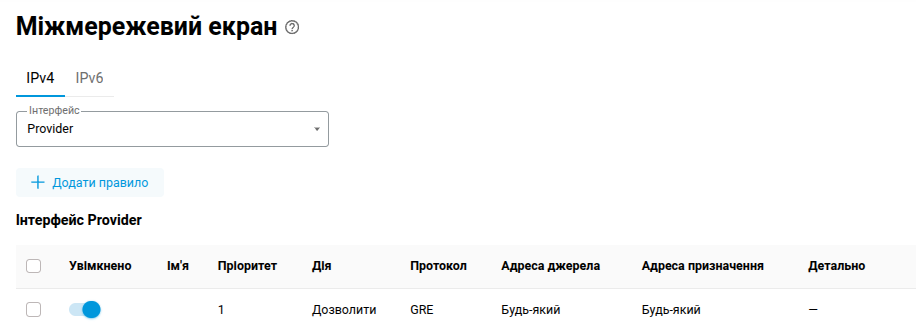
У меню Міжмережевий екран додано селектор Інтерфейс для швидкого доступу до правил для певної мережі. [NWI-5089]
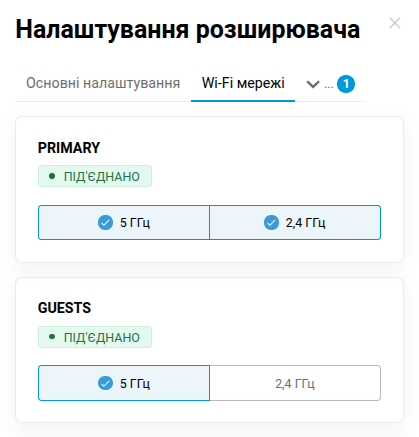
До Налаштувань розширювача додано вкладку Wi-Fi мережі, де можна вибрати діапазони мовлення для будь-якої мережі на кожному вузлі Wi-Fi системи. [NWI-5064]
Удосконалено процедуру видалення та покращено зворотну сумісність під час налаштування Wi-Fi мереж. [NDM-4711]
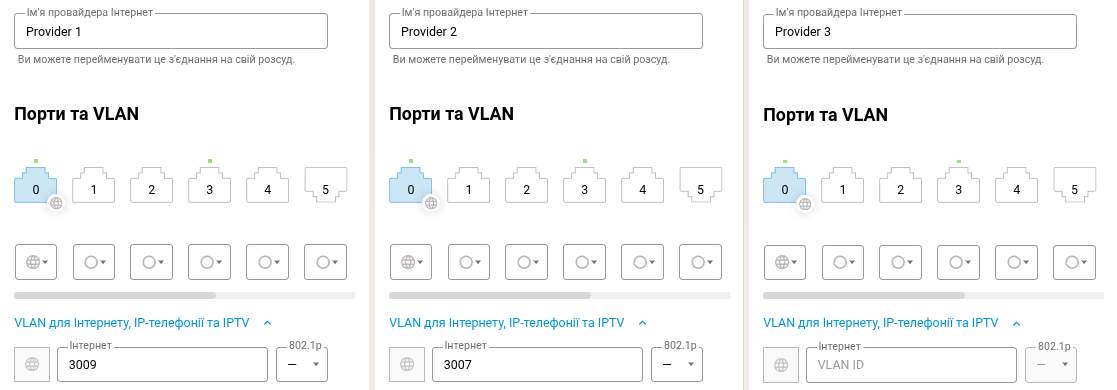
Додано підтримку налаштування кількох провайдерів доступу до Інтернету на одному порту Ethernet із використанням окремих VLAN через Вебінтерфейс. [NWI-1279]
Оновлено бібліотеку libxml2 до версії 2.15.4, усунуто такі проблеми з безпекою: CVE-2026-86137, CVE-2026-86138, CVE-2026-86139, CVE-2026-86140, CVE-2026-86141, CVE-2026-86142, CVE-2026-86143 та CVE-2026-86144. [NDM-4676]
Увімкнено підтримку Фільтру по ключовим словам у класифікаторі застосунків IntelliQoS для підвищення ефективності виявлення. [NDM-4674]
Покращення, застосовані до Вебінтерфейсу.
На сторінці Фільтр ключових слів увімкнено можливість використання кількох правил блокування для одного клієнта або сегмента. [NWI-5077]
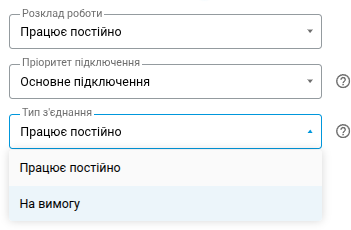
Додано можливість вибору типу підключення На вимогу для підключень Ethernet, DSL та VPN до Інтернету. [NWI-5072]
Покращено розділ Keenetic Доменне ім'я: додано можливість зміни зареєстрованого імені для пристрою. [NWI-5065]
Покращено відображення довгих текстів завдяки впровадженню перенесення рядків по складах. [NWI-5074]
Оновлено конфігурацію наборів шифрів SSL/TLS та додано підтримку ML-KEM для постквантової криптографії. [NDM-4663]
Покращення, застосовані до Вебінтерфейсу.
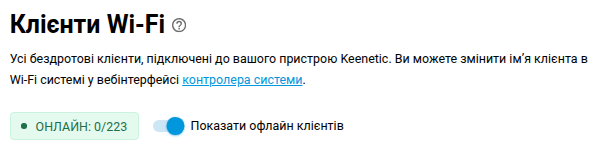
Покращено сторінку Клієнти на пристроях Розширювач: додано можливість приховувати офлайн-клієнтів та підказку для відображення кількості клієнтів за статусом. [NWI-5051]
Додано попередження, коли кількість у списку Зареєстровані клієнти досягає свого ліміту. [NWI-713]
Покращення, застосовані до Вебінтерфейсу.
Додано підтримку постквантового обміну ключами з використанням ML-KEM512, ML-KEM768 та ML-KEM1024 через групи Діффі-Геллмана 35, 36 і 37 для VPN-з'єднань IPsec site-to-site. [NWI-5050]
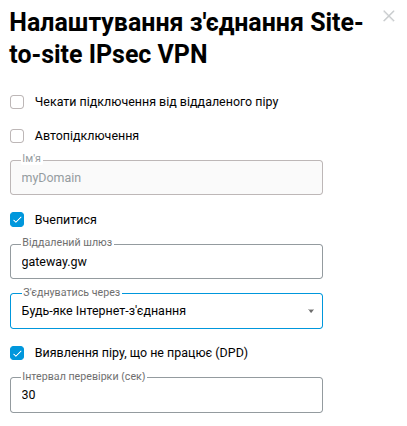
Увімкнено опцію вказання вихідного інтерфейсу для встановлення VPN-з'єднань IPsec site-to-site, що забезпечує правильний вибір вихідної IP-адреси в середовищах із кількома WAN-з'єднаннями. [NWI-5054]
Оновлено OpenConnect до версії 9.21, виправлено численні проблеми та додано вдосконалення. [NDM-4649]
Розширено набір команд політики блокування підбору паролів. [NDM-4655]
vpn-server lockout-policy (enable | threshold {thr} | duration {dur} | observation-window {wnd})— налаштування політики блокування для застосунку VPN-сервер PPTP;ip [http|telnet|ssh] lockout-policy (enable | threshold {thr} | duration {dur} | observation-window {wnd})— налаштування політики блокування для сесій керування пристроєм;show vpn-server lockout-policy— відображення деталей блокування для застосунку VPN-сервер PPTP;show ip [http|telnet|ssh] lockout-policy
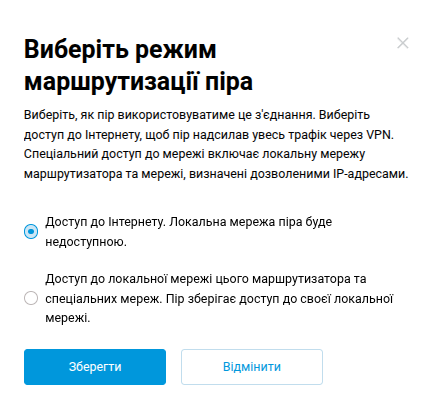
Додано налаштування Порт прослуховування та вибір режиму маршрутизації клієнтського вузла до застосунку WireGuard VPN-сервер. [NWI-4978]
Оновлено метод системної автентифікації для пакета HTTP з метою посилення безпеки. [NDM-4515]
Увімкнено постквантовий обмін ключами для протоколу SSH з метою дотримання сучасних стандартів безпеки. [NDM-4299]
Покращення, застосовані до Вебінтерфейсу.
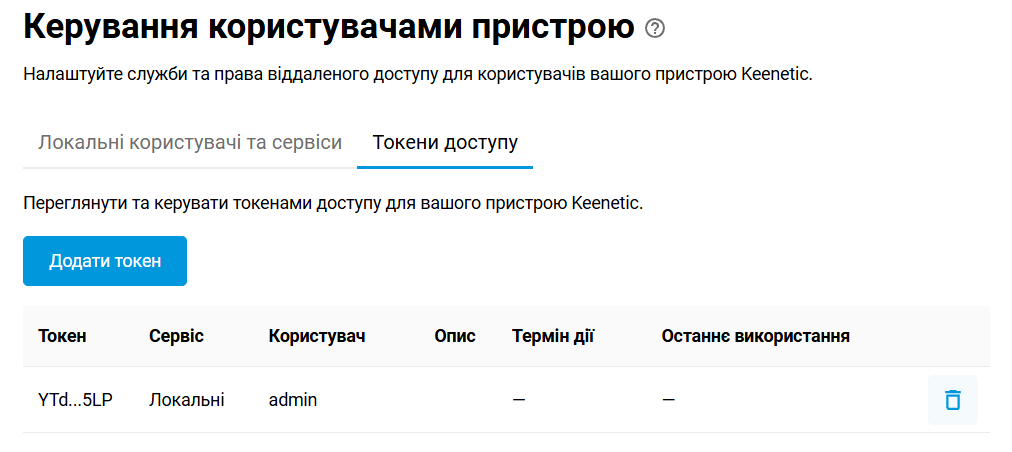
Додано відображення інформації про токени доступу на сторінці Користувачі та доступ. [NWI-4923]
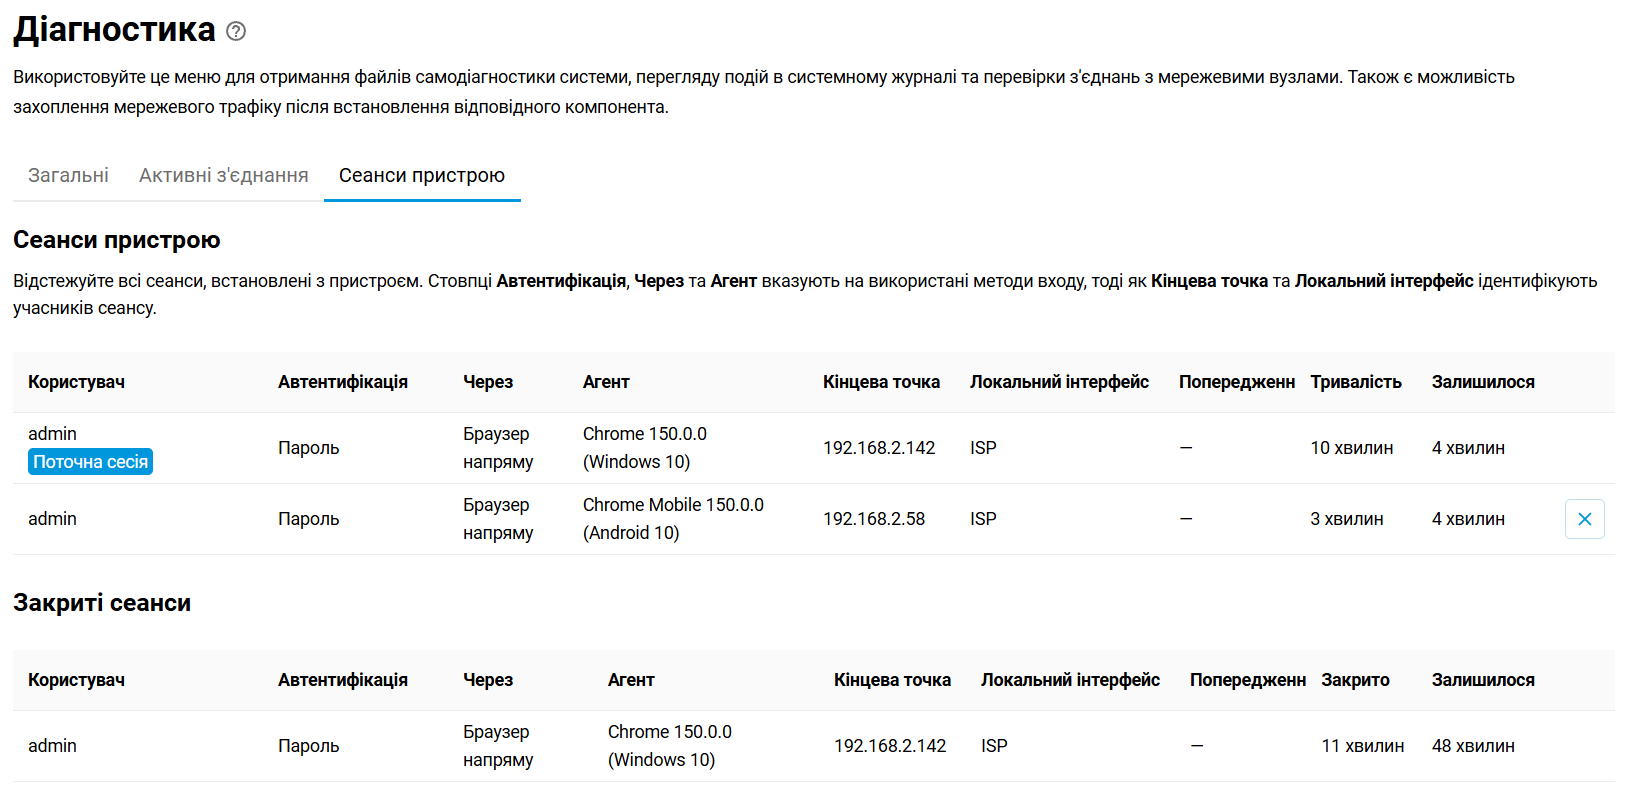
На сторінці Діагностика додано окрему вкладку з інформацією про системні сеанси. [NWI-4924]
Покращено роботу сторінки Контроль доступу до бездротової мережі у разі, якщо до списку доступу не вносяться зміни. [SYS-1808]
Додано підтримку налаштування параметра
host-uniqза допомогою команди CLI для збереження сумісності зі специфічними налаштуваннями з'єднання IPv6. [NDM-4485]interface {name} pppoe host-uniq {host-uniq}— встановити HEX-значення для параметраhost-uniqна інтерфейсі PPPoE{name}.
Увімкнено можливість додавання сегментів без IP-адреси на вузлі контролера до Wi-Fi системи. [NDM-4443]
Увімкнено імпорт з'єднань OpenVPN з URL-адреси за допомогою команди CLI. [NDM-4556]
interface {name} openvpn import {url}— налаштувати інтерфейс OpenVPN{name}з конфігурацією за адресою{URL}.
Додано підтримку імпорту конфігурацій WireGuard з URL-адреси за допомогою команди CLI. [NDM-4555]
interface {name} wireguard import {url} — налаштувати інтерфейс WireGuard
{name}з конфігурацією за адресою{URL}.