KeeneticOS 5.2
Опис змін KeeneticOS для Keenetic Runner 4G (KN-2211) у каналі Бета-версія
Випуски KeeneticOS у цьому каналі надають вам можливість одними з перших спробувати останні оновлення, покращення продуктивності та нові функції з мінімальним ризиком. Цей канал оновлюється приблизно кожні два тижні, а головні оновлення — кожні два місяці. Випуски тут зазвичай відбуваються більш ніж за місяць до виходу для широкої аудиторії в Головному каналі.
Keenetic Runner 4G (KN-2211) зараз знаходиться в періоді підтримки Стандартні оновлення та отримує регулярні оновлення програмного забезпечення, включаючи покращення безпеки, нові функції, оновлення операційної системи та виправлення помилок.
KeeneticOS 5.2 Beta 3
05/11/2026
Нове
Реалізовано створення та розгортання резервної копії системи. [NDM-4830]
system backup password generate— згенерувати ключ безпеки для файлу резервної копії;system backup password set {password}— встановити ключ безпеки{password}, який буде використовуватися для створення файлу резервної копії;system backup password no set— очистити налаштований ключ безпеки резервної копії;system backup password validate {password}— перевірити надійність ключа безпеки{password};system backup commit— зафіксувати розгорнуту резервну копію лише за допомогою конфігурації та перезавантажити пристрій;system backup reset— скинути стан резервної копії та скасувати поточне розгортання;show system backup status— показати статус розгорнутої на даний момент резервної копії;copy flash:/backup {destination}— створити образ резервної копії, що містить конфігурацію пристрою та операційну систему, у вказаному місці{destination};copy {source} flash:/backup {password}— розгорнути існуючий образ резервної копії з указаного джерела{source}за допомогою ключа безпеки{password}.
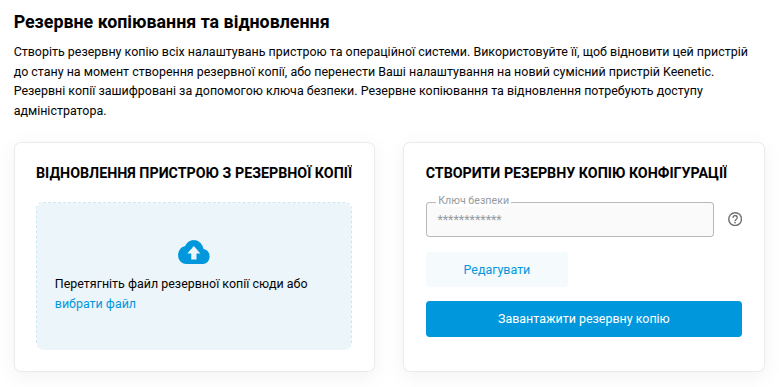
Додано розділ Резервне копіювання та відновлення на вкладці Файли у меню Системні налаштування для керування зашифрованими резервними копіями всіх налаштувань пристрою та операційної системи. Резервні копії можна використовувати для відновлення попереднього стану вашого пристрою або для перенесення налаштувань на інший сумісний пристрій. [NWI-5129]
Покращено
Покращення безпеки.
Виправлено вразливість використання після звільнення CVE-2026-98432 під час очищення параметрів сокета IPv4 TCP. [SYS-1930]
Оновлено драйвер бездротової мережі MediaTek для усунення кількох вразливостей, зокрема CVE-2026-68603, CVE-2026-68624 та CVE-2026-79062. [SYS-1920]
Виправлено вразливості пошкодження пам'яті, які могли спричиняти перезапуски служби DHCP. [NDM-4815]
Усунено вразливість переповнення буфера, яка могла спричинити відмову в обслуговуванні на пристроях з увімкненим UPnP. [NDM-4819]
Додано перевірку параметра
appUrlдля запобігання атакам із відкритим переспрямуванням після входу в систему. [NWI-5174]Усунено вразливість в обробнику моста Wi-Fi, яка могла спричинити відмову в обслуговуванні у разі використання з локальної мережі. [NDM-4826]
Покращено обробку автентифікації та ізоляцію для запобігання перебору імен користувачів і блокуванню ресурсів під час одночасних спроб автентифікації. [NDM-4653]
Обмежено доступ до конфіденційних команд для віддалених менеджерів CWMP, щоб запобігти підвищенню привілеїв. [NDM-4845]
Посилено безпеку реалізації HTTP-проксі для обмеження доступу користувачів без прав адміністратора до конфіденційних системних файлів. [NDM-4692]
Виправлено обробку некоректних звітів IGMPv3 для підвищення безпеки та стабільності системи. [SYS-1926]
Покращено перевірку пакетів LCP для запобігання потенційному розкриттю облікових даних у певних сценаріях підключення PPP. [NDM-4840]
Покращено застосунок VPN-сервер SSTP для усунення вразливості відмови в обслуговуванні до автентифікації. [NDM-4817]
Забезпечено безпеку завантаження файлу Журналу переходів на сторінці Wi-Fi система для запобігання атакам із впровадженням формул. [NWI-5157]
Виправлено обробку облікових даних PPPoE, отриманих від попереднього маршрутизатора, для запобігання розкриттю секретних даних. [NDM-4823]
Зменшено рівень деталізації служби Captive Portal у Системному журналі для захисту конфіденційних даних. [NDM-4841]
Розширено список параметрів голосових служб у клієнті CWMP для підтримки реєстрації SIP та керування ідентифікацією. [NDM-4839]
Виправлено
Наступні виправлення застосовано до Вебінтерфейсу.
Виправлено роботу адміністративних елементів керування для користувачів із правами лише на читання для запобігання помилкам дозволу під час спроб виконання дій. [NWI-5169]
Виправлено проблему, через яку поле Автентифікація в Інтернет-провайдера неможливо було змінити в з'єднаннях Ethernet після встановлення системного компонента Клієнт PPPoE. [NWI-5171]
Виправлено відступ кнопки підказки в розділі Роумінг для бездротових клієнтів у спливаючому вікні Налаштування Wi-Fi мережі. [NWI-5168]
Виправлено поширення гостьової Wi-Fi мережі на розширювачі Wi-Fi системи після перезавантаження Контролера. [NDM-4846]
Виправлено призначення маршрутів на основі DNS для користувацьких політик з'єднання. [NDM-4831]
Виправлено маршрутизацію на основі DNS для IPv6-адрес. [NDM-4843]
Виправлено адресацію повідомлень DHCP RELEASE та RENEW на
одноадреснув бездротових мережах. [SYS-1903]Виправлено проблему з WireGuard, яка спричиняла помилку
unable to reset ASC parametersпід час зміни певних параметрів ASC CPS. [NDM-4794]
KeeneticOS 5.2 Beta 2
27/10/2026
Покращено
Оновлено пакет ca-certificates для занесення до чорного списку небезпечних кореневих сертифікатів, зокрема
emSign ECC Root CA - G3таComodo AAA Services root. [SYS-1918]Покращено процедуру автентифікації у Вебінтерфейсі для користувачів без прав адміністратора. [NDM-4782]
Уточнено обмеження команд для користувачів із правами лише на читання, що запобігає підвищенню привілеїв через виконання програм. [NDM-4773]
Обмежено доступ до секретів з'єднань IPsec для користувачів із правами лише на читання. [NDM-4791]
Удосконалено перевірку доступу через SSH для усунення хибних повідомлень про відмову в доступі через SFTP. [NDM-4790]
Покращено підтримку PPP шляхом оптимізації використання пам'яті та усунення вразливості віддаленого виконання коду до автентифікації через неправильно сформовані пакети LCP Configure-Nak. [SYS-1916]
Вилучено підтримку автентифікації EAP зі з'єднань PPP для зменшення поверхні атаки. [NDM-4787]
Покращено процес захоплення під час додавання підключеного бездротовим способом Розширювача до Wi-Fi системи. [NDM-4732]
Скорочено кількість записів
Dns::Manager: no such recordу Системному журналі під час роботи з'єднань з Інтернетом у певних сценаріях. [NDM-4778]
Виправлено
Наступні виправлення застосовано до Вебінтерфейсу.
Виправлено хибне виявлення захисту SAE-EXT у Wi-Fi системі. [NWI-5158]
Виправлено операції відображення та завантаження файлу Журналу безпеки на сторінці Системні налаштування. [NWI-5140]
Виправлено відображення горизонтальної смуги прокручування в розділі Порти та VLAN у меню з'єднань Кабель Ethernet під час використання браузера Safari. [NWI-5136]
Виправлено проблеми, через які Правила блокування доменів некоректно застосовувалися до призначених клієнтів у Фільтрі за ключовими словами під час використання Класифікації застосунків. [NDM-4785]
Виправлено проблему, через яку виконання команди
interface renameвикликало відповідне видалення маршрутів на основі DNS. [NDM-4762]Виправлено визначення типу з'єднання для бездротових клієнтів, які використовують адресу від ретрансльованого DHCP-сервера. [NDM-3745]
KeeneticOS 5.2 Beta 1
19/10/2026
Нове
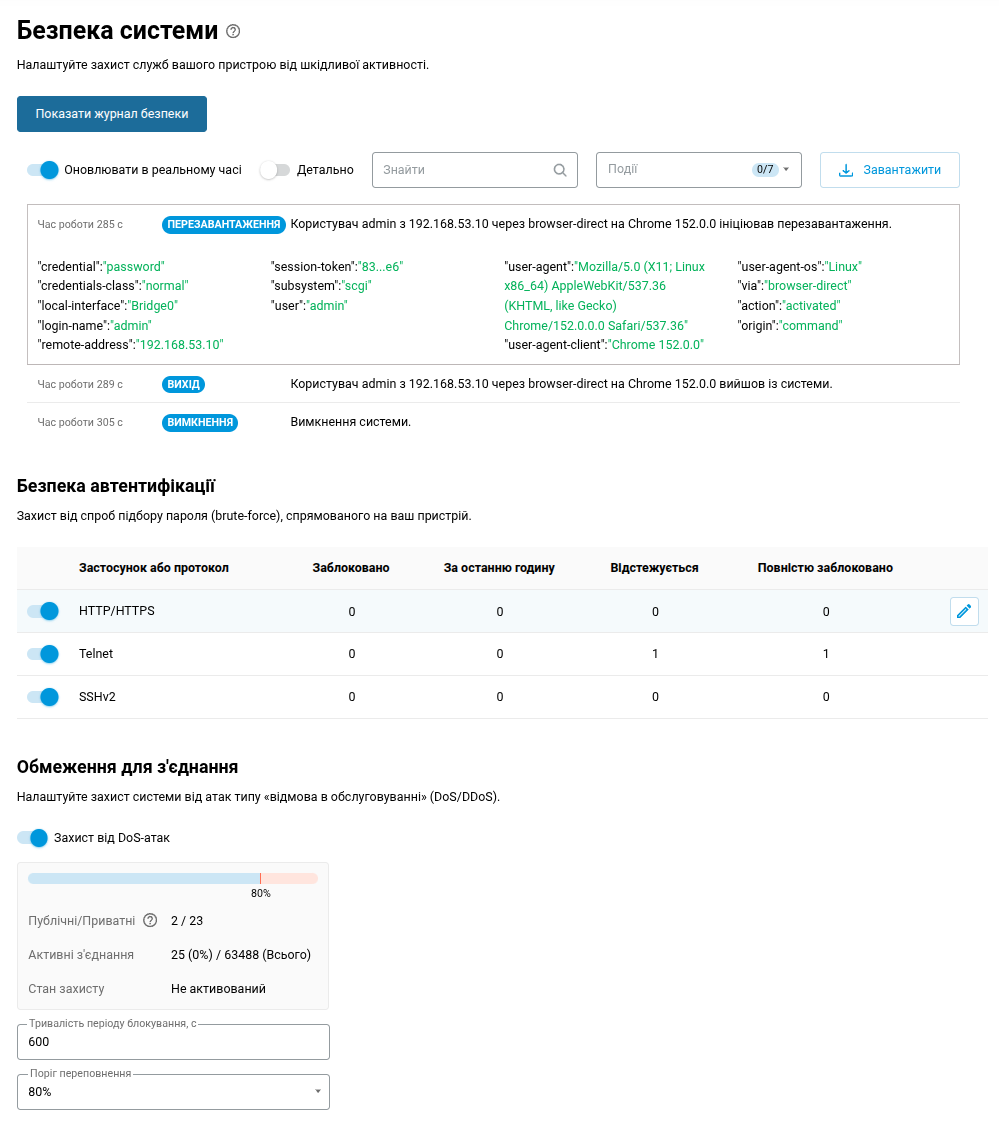
Додано сторінку Безпека системи, що відображає системні події в Журналі безпеки, налаштування захисту від підбору паролів для мережевих сервісів та елементи керування для протидії DoS-атакам. [NWI-5104]
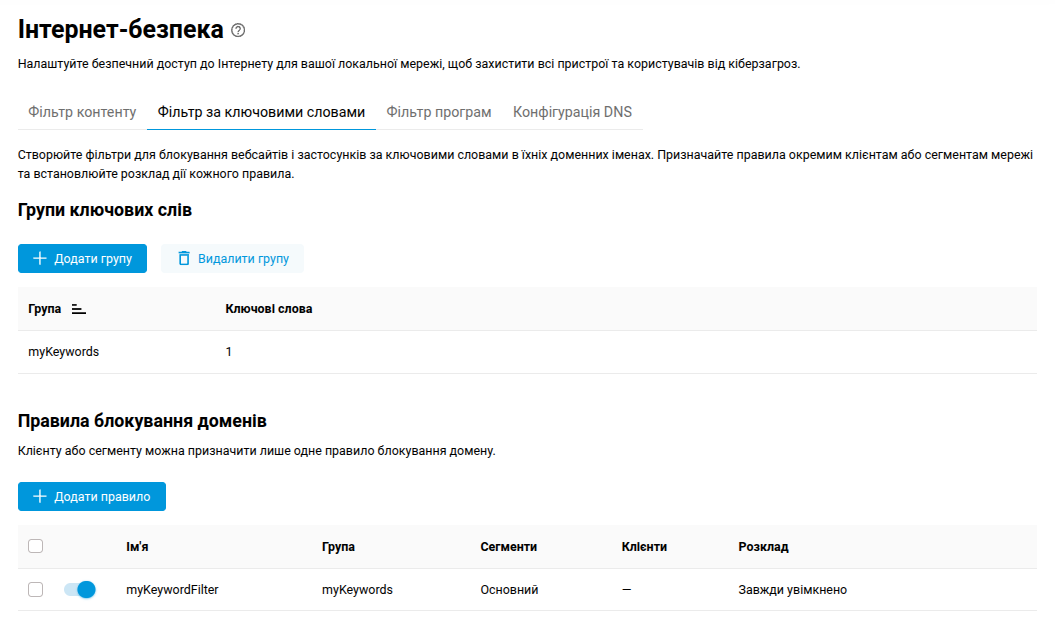
Додано вкладку Фільтр за ключовими словами на сторінку Інтернет-безпека, щоб увімкнути блокування доменних імен на основі груп ключових слів. [NWI-4963]
Тепер клієнт CWMP підтримує безпечні підключення HTTPS до сервера ACS. [NDM-4574]
Реалізовано команду для керування та призначення профілів фільтрації за ключовими словами для доменних імен, яка доступна за умови встановлення системного компонента Domain keyword filtering. [NDM-4285]

ip hotspot filter (profile {name} [description {description}] [object-group {group}] [schedule {schedule}] [enable]) | (assign (interface {interface} | host {mac}) {profile})— створення та керування або призначення профілю ключових слів для фільтрації доменних імен у мережевому трафіку.
Додано нову команду CLI для призначення маршрутів на основі FQDN користувацьким політикам з'єднання. [NDM-4423]
ip policy {name} dns-proxy route object-group {group} (({gateway} [{interface}]) | ({gateway} [{interface}]) | {interface}) [auto] [reject] | rule— додавання маршруту на основі FQDN до політики з'єднання{name}.
Реалізовано системну оболонку командного рядка на основі вебінтерфейсу, доступну з правого висувного меню після встановлення системного компонента Browser-based Command-Line Interface. [NWI-4900]


Покращено
Покращено реалізацію Captive Portal для усунення вразливостей, включно з переповненням стека за певних умов, а також переповненням буфера та локальною відмовою в обслуговуванні, які могли виникнути під час обробки великих пакетів. [NDM-4757]
Покращено перевірку сертифіката сервера під час використання безпечних DNS-серверів DNS-over-TLS (DoT). [NDM-4761]
Оновлено бібліотеку OpenSSL до версії 3.5.9 для усунення численних вразливостей, зокрема CVE-2026-35189, CVE-2026-54872, CVE-2026-72897, CVE-2026-75806, CVE-2026-84782 та CVE-2026-84783. [NDM-4754]
Оновлено додаток nginx до версії 1.30.6 для усунення численних вразливостей, зокрема CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 та CVE-2026-97629. [NDM-4769]
Покращення, застосовані до Вебінтерфейсу.
Оновлено операції завантаження та збереження маршрутів IPv4 з урахуванням вибраної політики доступу на сторінці Маршрутизація. [NWI-5123]
Додано опцію за замовчуванням Вибрати всі до засобу вибору інтерфейсу на сторінці Міжмережевий екран для відображення всіх створених правил, згрупованих за інтерфейсом. [NWI-5127]
Оновлено реалізацію WireGuard для підтримки покращень ASC CPS версії 3.1. [SYS-1905]
Покращення, застосовані до Вебінтерфейсу.
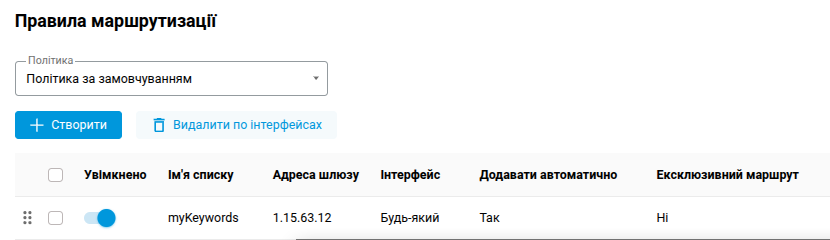
У меню Маршрутизація додано селектор Політика, який дозволяє налаштовувати окремі таблиці маршрутизації для кожної політики доступу до Інтернету. [NWI-5088]
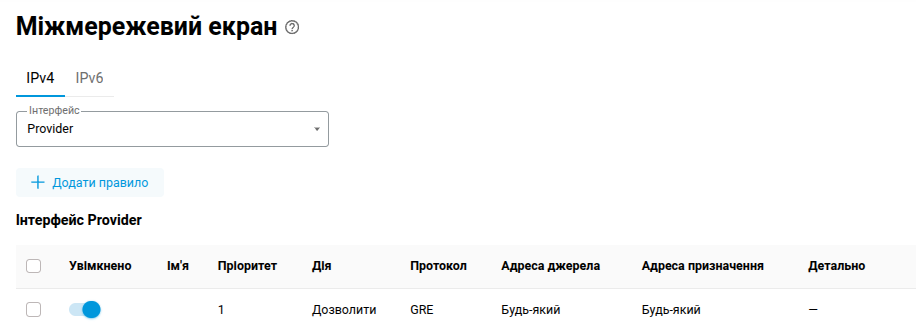
У меню Міжмережевий екран додано селектор Інтерфейс для швидкого доступу до правил для певної мережі. [NWI-5089]
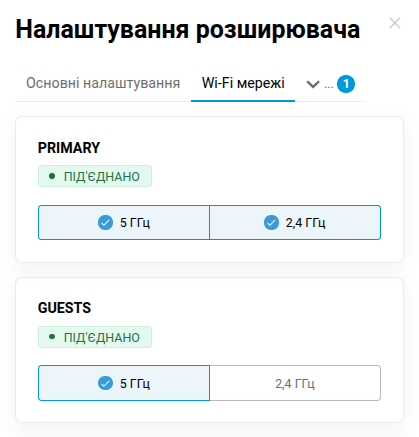
До Налаштувань розширювача додано вкладку Wi-Fi мережі, де можна вибрати діапазони мовлення для будь-якої мережі на кожному вузлі Wi-Fi системи. [NWI-5064]
Удосконалено процедуру видалення та покращено зворотну сумісність під час налаштування Wi-Fi мереж. [NDM-4711]
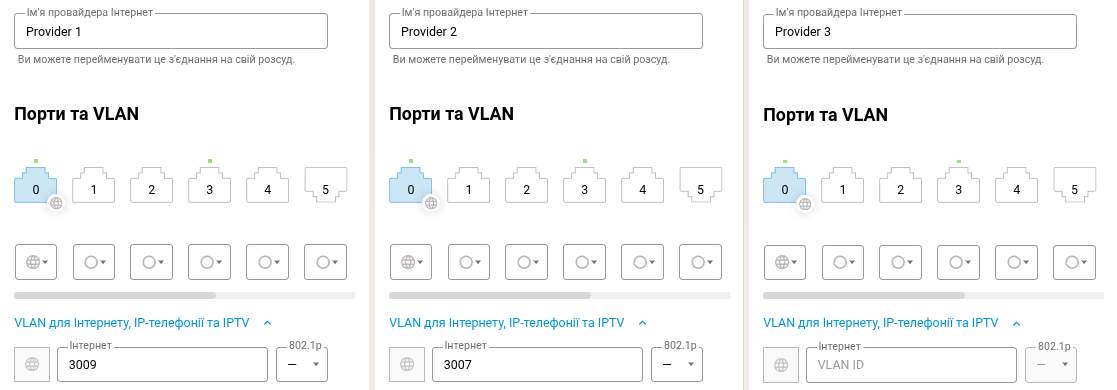
Додано підтримку налаштування кількох провайдерів доступу до Інтернету на одному порту Ethernet із використанням окремих VLAN через Вебінтерфейс. [NWI-1279]
Впроваджено команду для вибору того, які діапазони Wi-Fi транслюватимуться для кожної мережі на будь-якому вузлі Wi-Fi системи. [NDM-4647]
mws member {member} wlan {wlan-id} disable-band (0 | 1 | 2 | all)— визначає, який діапазон Wi-Fi потрібно вимкнути для мережі{wlan-id}на вузлі{member}Wi-Fi системи.
Вилучено записи категорій із результатів пошуку застосунків під час створення правила Фільтра програм на сторінці Інтернет-безпека. [NWI-4798]
Оновлено бібліотеку libxml2 до версії 2.15.4, усунуто такі проблеми з безпекою: CVE-2026-86137, CVE-2026-86138, CVE-2026-86139, CVE-2026-86140, CVE-2026-86141, CVE-2026-86142, CVE-2026-86143 та CVE-2026-86144. [NDM-4676]
Увімкнено підтримку Фільтру по ключовим словам у класифікаторі застосунків IntelliQoS для підвищення ефективності виявлення. [NDM-4674]
Покращення, застосовані до Вебінтерфейсу.
На сторінці Фільтр ключових слів увімкнено можливість використання кількох правил блокування для одного клієнта або сегмента. [NWI-5077]
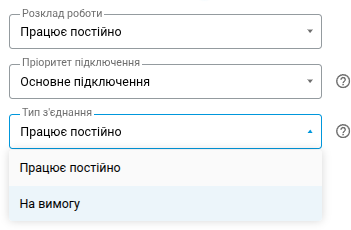
Додано можливість вибору типу підключення На вимогу для підключень Ethernet, DSL та VPN до Інтернету. [NWI-5072]
Покращено розділ Keenetic Доменне ім'я: додано можливість зміни зареєстрованого імені для пристрою. [NWI-5065]
Покращено відображення довгих текстів завдяки впровадженню перенесення рядків по складах. [NWI-5074]
Оновлено конфігурацію наборів шифрів SSL/TLS та додано підтримку ML-KEM для постквантової криптографії. [NDM-4663]
Покращення, застосовані до Вебінтерфейсу.
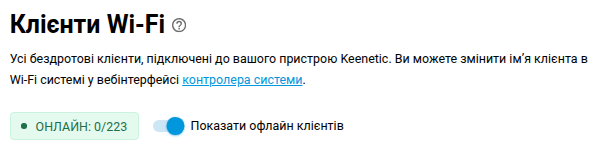
Покращено сторінку Клієнти на пристроях Розширювач: додано можливість приховувати офлайн-клієнтів та підказку для відображення кількості клієнтів за статусом. [NWI-5051]
Додано попередження, коли кількість у списку Зареєстровані клієнти досягає свого ліміту. [NWI-713]
Покращення, застосовані до Вебінтерфейсу.
Додано підтримку постквантового обміну ключами з використанням ML-KEM512, ML-KEM768 та ML-KEM1024 через групи Діффі-Геллмана 35, 36 і 37 для VPN-з'єднань IPsec site-to-site. [NWI-5050]
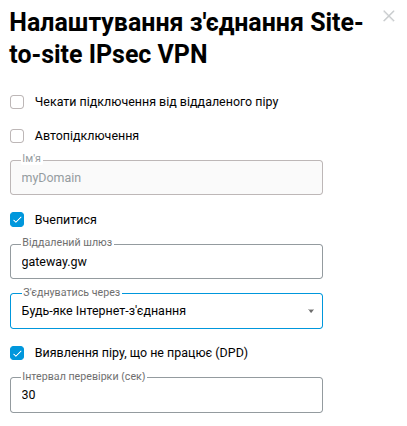
Увімкнено опцію вказання вихідного інтерфейсу для встановлення VPN-з'єднань IPsec site-to-site, що забезпечує правильний вибір вихідної IP-адреси в середовищах із кількома WAN-з'єднаннями. [NWI-5054]
Оновлено OpenConnect до версії 9.21, виправлено численні проблеми та додано вдосконалення. [NDM-4649]
Розширено набір команд політики блокування підбору паролів. [NDM-4655]
vpn-server lockout-policy (enable | threshold {thr} | duration {dur} | observation-window {wnd})— налаштування політики блокування для застосунку VPN-сервер PPTP;ip [http|telnet|ssh] lockout-policy (enable | threshold {thr} | duration {dur} | observation-window {wnd})— налаштування політики блокування для сесій керування пристроєм;show vpn-server lockout-policy— відображення деталей блокування для застосунку VPN-сервер PPTP;show ip [http|telnet|ssh] lockout-policy
Оновлено додаток OpenVPN до версії 2.6.22, що усуває вразливості CVE-2026-11771, CVE-2026-12932, CVE-2026-12996, CVE-2026-13117, CVE-2026-13698, CVE-2026-35058, CVE-2026-40215, CVE-2025-2704 та CVE-2025-13086. [NDM-4628]
Оновлено бібліотеку libwebsockets до версії 4.5.8, що усуває вразливості CVE-2025-11678, CVE-2025-11679 та CVE-2025-11680. [NDM-4622]
Реалізовано команди CLI для керування об’єктами відстеження для налаштування резервування VRRP. [NDM-4601]
track ip-routing {id} interface {interface}— створення об’єкта відстеження ip-routing;track list-boolean {id} {composition-type}— створення об’єкта відстеження, що є комбінацією інших об’єктів;show track object [{id}]— відображення об’єкта відстеження;interface {name} vrrp group {group} track {track} decrement {decrement}— прив’язка об’єкта відстеження до групи VRRP.
Додано підтримку доменних імен Punycode до маршрутизації на основі FQDN. [NDM-4620]
Покращено вирівнювання по центру для стовпців таблиці, наприклад, на сторінці Аналізатор трафіку застосунків. [NWI-4990]
Додано налаштування Порт прослуховування та вибір режиму маршрутизації клієнтського вузла до застосунку WireGuard VPN-сервер. [NWI-4978]

Оновлено метод системної автентифікації для пакета HTTP з метою посилення безпеки. [NDM-4515]
Увімкнено постквантовий обмін ключами для протоколу SSH з метою дотримання сучасних стандартів безпеки. [NDM-4299]
Покращення, застосовані до Вебінтерфейсу.
Додано відображення інформації про токени доступу на сторінці Користувачі та доступ. [NWI-4923]

На сторінці Діагностика додано окрему вкладку з інформацією про системні сеанси. [NWI-4924]

Покращено роботу сторінки Контроль доступу до бездротової мережі у разі, якщо до списку доступу не вносяться зміни. [SYS-1808]
Додано підтримку налаштування параметра
host-uniqза допомогою команди CLI для збереження сумісності зі специфічними налаштуваннями з'єднання IPv6. [NDM-4485]interface {name} pppoe host-uniq {host-uniq}— встановити HEX-значення для параметраhost-uniqна інтерфейсі PPPoE{name}.
Увімкнено можливість додавання сегментів без IP-адреси на вузлі контролера до Wi-Fi системи. [NDM-4443]
Увімкнено імпорт з'єднань OpenVPN з URL-адреси за допомогою команди CLI. [NDM-4556]
interface {name} openvpn import {url}— налаштувати інтерфейс OpenVPN{name}з конфігурацією за адресою{URL}.
Додано підтримку імпорту конфігурацій WireGuard з URL-адреси за допомогою команди CLI. [NDM-4555]
interface {name} wireguard import {url} — налаштувати інтерфейс WireGuard
{name}з конфігурацією за адресою{URL}.
Виправлено
Наступні виправлення застосовано до Вебінтерфейсу.
Виправлено колір фону графіка Wi-Fi монітор у разі використання Темної теми. [NWI-5135]
Виправлено роботу правил Захоплення пакетів для підключень через тунель GRE. [NDM-4734]
Виправлено проблеми сумісності WireGuard, що перешкоджали використанню певних конфігурацій ASC CPS версії 2.0. [NDM-4739]
Виправлено помилку, через яку правила блокування у Фільтру за ключовими словами іноді працювали некоректно. [NDM-4687]
Виправлено проблему, через яку додавання нового підключення до Інтернету випадково змінювало статус Основного підключення на резервне. [NDM-4538]
Відновлено підтримку явно налаштованих локальних адрес кінцевих точок у профілях IPsec за допомогою команди
crypto ipsec profile identity-local address. [NDM-4521]Виправлено роботу Ping Check для підключень типу Резервування на вимогу. [NDM-4616]
Виправлено генератор випадкових чисел, що використовується для застосунку VPN-сервер OpenConnect та VPN-з'єднань клієнта OpenConnect. [NDM-4652]
Виправлено помилку перепідключення до бездротової мережі, яка виникала на iOS та інших типах клієнтів після перезавантаження контролера Wi-Fi системи. [SYS-1844]