KeeneticOS 5.2
Опис змін KeeneticOS для Keenetic Buddy 5 (KN-3310) у каналі Бета-версія
Випуски KeeneticOS у цьому каналі надають вам можливість одними з перших спробувати останні оновлення, покращення продуктивності та нові функції з мінімальним ризиком. Цей канал оновлюється приблизно кожні два тижні, а головні оновлення — кожні два місяці. Випуски тут зазвичай відбуваються більш ніж за місяць до виходу для широкої аудиторії в Головному каналі.
Keenetic Buddy 5 (KN-3310) зараз знаходиться в періоді підтримки Стандартні оновлення та отримує регулярні оновлення програмного забезпечення, включаючи покращення безпеки, нові функції, оновлення операційної системи та виправлення помилок.
KeeneticOS 5.2 Beta 3
05/11/2026
Нове
Реалізовано створення та розгортання резервної копії системи. [NDM-4830]
system backup password generate— згенерувати ключ безпеки для файлу резервної копії;system backup password set {password}— встановити ключ безпеки{password}, який буде використовуватися для створення файлу резервної копії;system backup password no set— очистити налаштований ключ безпеки резервної копії;system backup password validate {password}— перевірити надійність ключа безпеки{password};system backup commit— зафіксувати розгорнуту резервну копію лише за допомогою конфігурації та перезавантажити пристрій;system backup reset— скинути стан резервної копії та скасувати поточне розгортання;show system backup status— показати статус розгорнутої на даний момент резервної копії;copy flash:/backup {destination}— створити образ резервної копії, що містить конфігурацію пристрою та операційну систему, у вказаному місці{destination};copy {source} flash:/backup {password}— розгорнути існуючий образ резервної копії з указаного джерела{source}за допомогою ключа безпеки{password}.
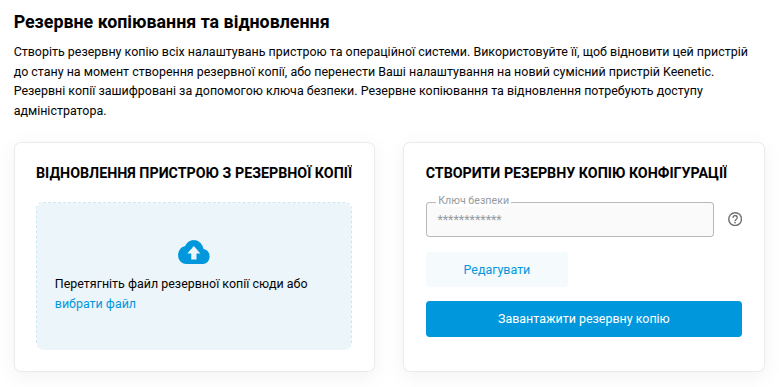
Додано розділ Резервне копіювання та відновлення на вкладці Файли у меню Системні налаштування для керування зашифрованими резервними копіями всіх налаштувань пристрою та операційної системи. Резервні копії можна використовувати для відновлення попереднього стану вашого пристрою або для перенесення налаштувань на інший сумісний пристрій. [NWI-5129]
Покращено
Виправлено
KeeneticOS 5.2 Beta 2
27/10/2026
Покращено
Виправлено
KeeneticOS 5.2 Beta 1
19/10/2026
Нове
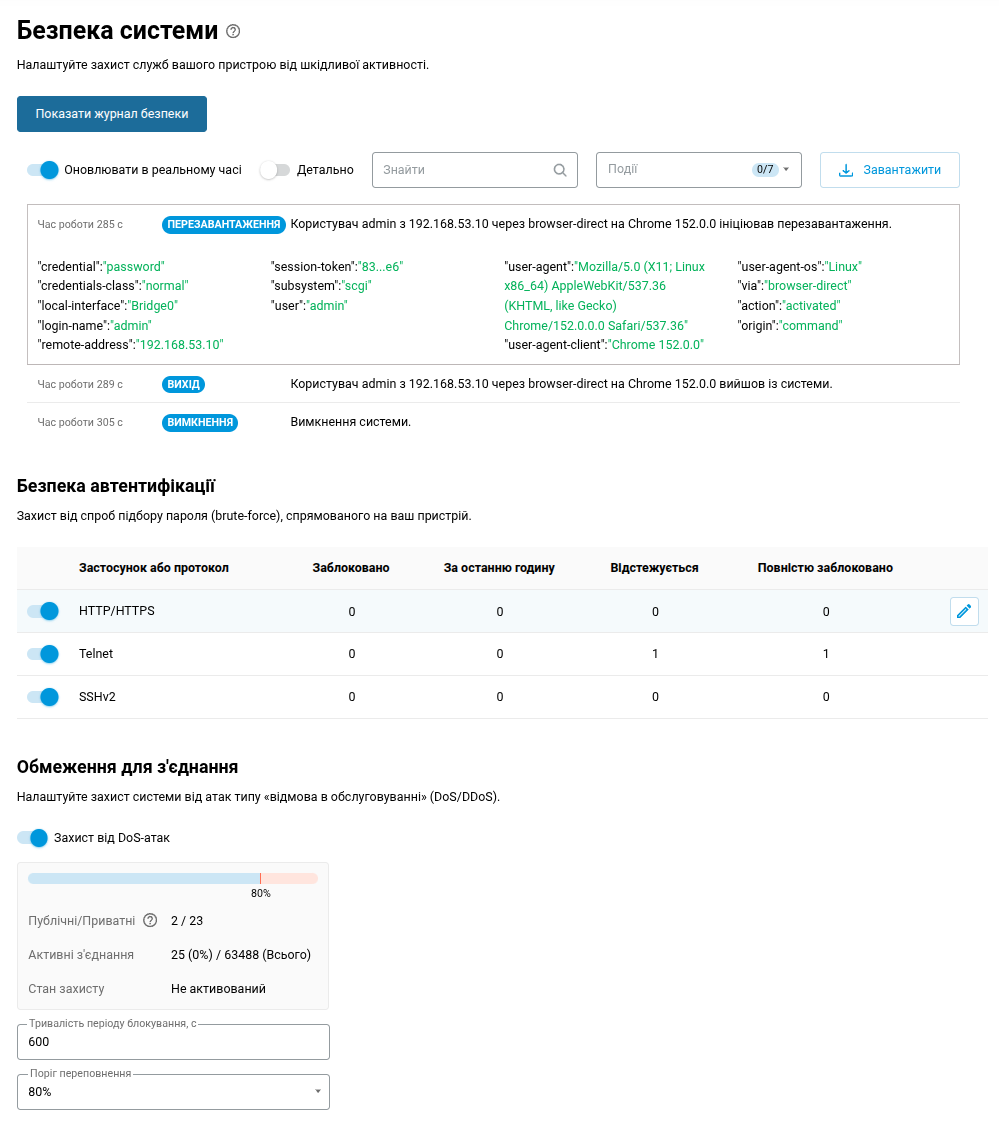
Додано сторінку Безпека системи, що відображає системні події в Журналі безпеки, налаштування захисту від підбору паролів для мережевих сервісів та елементи керування для протидії DoS-атакам. [NWI-5104]
Реалізовано системну оболонку командного рядка на основі вебінтерфейсу, доступну з правого висувного меню після встановлення системного компонента Browser-based Command-Line Interface. [NWI-4900]


Покращено
Оновлено конфігурацію наборів шифрів SSL/TLS та додано підтримку ML-KEM для постквантової криптографії. [NDM-4663]
Покращення, застосовані до Вебінтерфейсу.
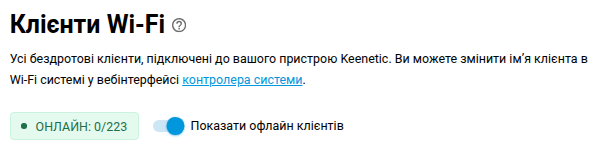
Покращено сторінку Клієнти на пристроях Розширювач: додано можливість приховувати офлайн-клієнтів та підказку для відображення кількості клієнтів за статусом. [NWI-5051]
Оновлено метод системної автентифікації для пакета HTTP з метою посилення безпеки. [NDM-4515]
Увімкнено постквантовий обмін ключами для протоколу SSH з метою дотримання сучасних стандартів безпеки. [NDM-4299]
Покращення, застосовані до Вебінтерфейсу.
Додано відображення інформації про токени доступу на сторінці Користувачі та доступ. [NWI-4923]

На сторінці Діагностика додано окрему вкладку з інформацією про системні сеанси. [NWI-4924]

Покращено роботу сторінки Контроль доступу до бездротової мережі у разі, якщо до списку доступу не вносяться зміни. [SYS-1808]
Увімкнено можливість додавання сегментів без IP-адреси на вузлі контролера до Wi-Fi системи. [NDM-4443]